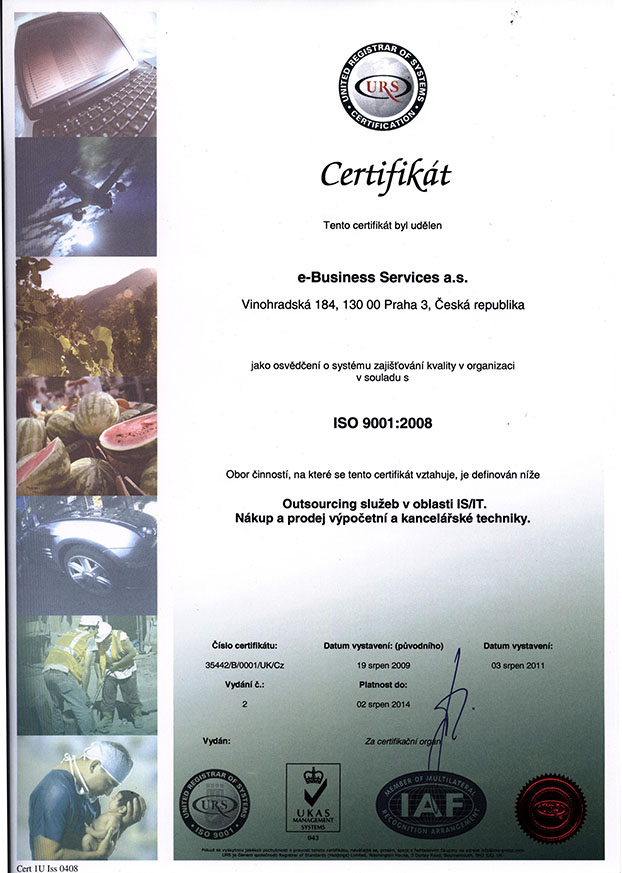
Cílem projektu je najít takového dodavatele, který je schopen:
Zpravidla jsou požadavky vymezeny tak, že projekt obsahuje body:
eBS využívá při své činnosti řadu mezinárodně uznávaných norem a doporučení, která jsou odborným způsobem interpretovány na podmínky ČR:
Převzatá norma BS 7799-1:1999 od normalizačního úřadu Velké Británie. Uvedené norma je sbírkou nejlepších praktik v oblasti bezpečnosti bez ohledu na velikost a typ organizace a to ji dává možnost širokého uplatnění jak v komerčních organizacích, tak i státních organizacích.
Slouží pro určení postupu a nutných kroků pro zavedení výše uvedené normy do organizace formou vytvoření systému řízení bezpečnosti informací v organizaci (ISMS). Využití této normy umožòuje prokázat organizaci, že její ISMS byl zaveden systémově správně a tím umožòuje organizaci provést vlastní certifikace podle certifikačního schématu BSI c:cure. Této možnosti využívají hlavně organizace v UK, kde je certifikační schéma akreditované státem.
Slouží jako doplňující metodické vodítko (z důvodu statutu normy pouze jako technické zpráva a nikoliv plnohodnotná norma jakou je například ISO/IEC 17799:2000) při zavádění bezpečnosti organizace pro podporu dalších metodik. Pokrývá fáze od organizace bezpečnosti, až po výběr protiopatření.
Využíváme řadu metodik a nástrojů na analýzu rizik informačních systémů a technologií. Jejich použití se řídí požadavky jednotlivých systémů na bezpečnost, podle které se vybírá konkrétní vhodná metodika:
Tato metodika, původně vypracována pro potřeby britské státní správy, patří mezi nejšíře použitelné metodiky, protože je určena pro všechny fáze životního cyklu systému. Vlastní metodika je široce ve světě využívána a v aktuální verzi (CRAMM 4.0) reflektuje nejnovější trendy v oblasti analýzy a řízení rizik informací.
Je využívána jako alternativa metodiky CRAMM doporučení BSI DISC rozpracované v dokumentech BSI DISC PD 3002 (pro obecnou úroveò analýzy rizik) a BSI DISC PD 3005 (pro detailní úroveò analýzy rizik). Doporučujeme uvedenou metodiku spíše pro menší systémy, protože je spojena hlavně s větším podílem přímé analytické práce, která musí být na rozdíl od metodiky CRAMM analýze věnována, což prodlužuje a tím také prodražuje práce, které jsou podle metodiky prováděny.
Jedná se o aplikaci metodiky německého Institutu pro bezpečnost zpracování informací (GISA), která je určena jako efektivní pomůcka pro zavedení typizovaných technických řešení (IT Baseline Protection Manual). Tomu odpovídá i způsob provedení analýzy rizik, kde metodika provádění analýzy rizik je vhodná pro systémy s nižšími požadavky na bezpečnost. Doporučujeme ji využít jako doplòkovou pro výběr konkrétních technických a technologických opatření.
Návaznost na legislativu
Naše společnost při všech činnostech v rámci projektů BP využívá relevantní platnou legislativu ČR (tj. příslušné zákony, vyhlášky, předpisy, případně normy).
Ve fázi realizace bezpečnostních opatření je zároveň nutno, mimo výše uvedené zákony, brát v úvahu a akceptovat i požadavky zákona č. 106/1999 Sb. o svobodném přístupu k informacím.
Testy se zaměří na slabá místa v oblasti připojení do externích sítí, s koncentrací na body, které umožňují přístup hackerům.
Testy se vykonají automatizovaně z Internetu, odhalí slabé místa a konfigurační chyby nejčastěji zneužívané hackery.
Testy ohodnotí silné a slabé stránky hostitelského serveru a ochrany, kterou má poskytovat ochranné zřízení a otestují skutečnou konfiguraci ostatních přístupných interních serverů jako UNIX, Windows NT, za a před tímto zařízením.
Testy se provedou pomocí speciálních testovacích programů jako jsou NESSUS, AFAIK, NetMap, PortMap apod.
Výstupy testů budou obsahovat doporučení pro nápravu daného stavu. Výsledky některých testů mohou být zkreslené, to jest mohou ukazovat mezery, které v daném systému nejsou (ošetření na hlubší úrovni vnoření, na úrovni knihoven apod.)
Externí penetrační testy lze rozdělit do několika technologických celků:
Dodatečné penetrační analýzy slouží na určení zranitelnosti systému hesel, povolení na přístup k souborům, otevřených portů a možných služeb. Zranitelnost vůči známým hackerských technikám jako je např. sniffing, cracking, hijacking a leakage.
Penetrační test může být vykonán bez předcházejícího upozornění personálu zodpovědného za IS, aby se otestovala i jeho připravenost reagovat na možný útok.
Používány mohou být různé způsoby testování nebo i jejich kombinace. e-Business Services je „enterprise solutions partnerem“ společnosti Symantec. Proto můžeme nabídnou i služby dohledového centra Symantec v České republice.
Druhou možností je pravidelné testování, který dnes zajišťujeme jak pro vlastní potřebu tak pro zákazníky uvedené v našich referencích prostřednictvím těchto nástrojů a následujícím způsobem:
Pro scanování sítě budou použity prostředky Nmap, Nessus a některé další. Jako síťové IDS (pokud ho bude možno umístit do vnitřní datové sítě) lze použit snort, také umíme a můžeme použít hybridní IDS prelude.
Demo fungováni Nessusu naleznete na adrese Nessus
Zdůrazňujeme dynamickou povahu testovaní – tj. testujeme způsobem, který je zrovna třeba, zaměřujeme se na aktuální chyby a nespoléháme jen na jeden software.
Postup řešení pravidelných služeb:
Výstupem sledování bude týdenní informace (report – viz příklady v příloze) o zjištěných zranitelnostech jednotlivých serverů (s možností sledovat vývoj v čase), seznam serverů s danou zranitelností a popis zranitelnosti s možnostmi řešení. Tyto reporty bude eBS zasílat zadavateli v elektronické podobě. Typy a způsob provedení reportů bude definitivně určen po dohodě v rámci projednávání smluvních podmínek. V rámci reportů budou posouzeny bezpečnostní díry bude také proveden základní návrh protiopatření. Je si však třeba uvědomit, že neexistuje trvalá záruka bezpečnosti, jediné, co se dá dokázat, je to, že v dané chvíli sytém vykazuje určité bezpečnostní díry s poukazem na jejich nzávažnost, doložit že neexistuje žádná bezpečnostní díra nelze.
Vypracování a dodržování bezpečnostní politiky je poměrně náročný úkol, což je dáno komplexností zpracovávaných zdrojů a především neustálou změnou jejich vlastností a parametrů. Nástroje pro vyhodnocování mají preventivní charakter – umožňují analyzovat rizika a přijímat opatření dříve, než dojde k napadení systému.
Systémy pro detekci průniku slouží ke zjišťování průniku do systémů a počítačových sítí a případnému zásahu proti útočníkům. Jejich význam je často zaměňován s významem firewallů, jejichž úkolem je naopak neoprávněnému průniku zabránit. Rozdíl je vidět i v architektuře obou systémů – zatímco firewall je typicky vstupním bodem do systému, IDS bývá rozmístěn po celé síti a jeho architektura je poněkud složitější.
Vedoucím výrobcem, který integruje obě tyto části detekce do jediného řešení pod názvem RealSecure, je firma Internet Security Systéme (ISS). Využívá tzv. senzorů na úrovni síťové komunikace, operačního systému a serveru k detekci neobvyklé aktivity, na kterou pak reaguje upozorněním správce (mailem, SMS), logováním uvedené aktivity a případně i jejím automatickým blokováním.
Druhy senzorů
je automatizovaný prostředek pro vyhodnocování zranitelnosti a dodržování bezpečnostní politiky počítačových sítí (network-based vulnerability assessment). Zkoumá nastavení síťových služeb, firewallů, web serverů, file serverů, poštovních serverů, směrovačů, RAS serverů, operačních systémů i dalších zařízení a vyhodnocuje slabiny, které mohou být využity pro získání neautorizovaného přístupu. Výsledkem jeho činnosti jsou jednak analýzy a různé typy reportů (technické, manažerské, určení trendů, přehledný inventář síťových komponent) a jednak konkrétní návrh opatření na eliminaci zjištěných slabin.
slouží k vyhodnocování zranitelnosti a dodržování bezpečnostní politiky na koncových systémech (host-based vulnerability assessment). Pomáhá specialistům IT identifikovat slabiny OS, dodává detailní doporučení jak případné slabiny odstranit, automaticky spravuje a implementuje firemní bezpečnostní politiku.
vyhodnocuje zranitelnost a dodržování bezpečnostní politiky databázových systémů. Provádí detailní bezpečnostní analýzu z hlediska autorizace, autentizace a integrity dat, zřizuje bezpečnostní politiku, sleduje potenciální slabiny systémů: slabá hesla, uložené procedury, trojské koně, správu účtů, chybné konfigurace.
Software pro správu detekce průniku může být nahrazen moduly do systémů CA-Unicentr TNG, HP OpenView a Tivoli.
Základní funkce
Příčiny vzniku zranitelných míst
Nástroje k hodnocení zranitelnosti
Nejčastější typy útoků
Doporučení
Bezpečnost informačních systémů
S neustálým rozvojem internetových technologií a mohutných informačních systémů se stále častěji setkáváme s otázkou jejich zabezpečení proti útoku z internetu prolomení systému, úniku informací, jejich následné zneužití, případně zhroucení celého sytému.
Uvědomujeme si, že předejít všem těmto hrozbám znamená patřičně svá data chránit jak proti jednotlivým uživatelům, tak i proti systémových chybám. Abychom docílili maximální možné bezpečnosti dat uložených na našich serverech, využíváme celou řadu specializovaných produktů renomovaných společností.
Bezpečnost je to, co umožňuje většinu moderních technologii uvést do praxe. Firewalls, spojení přes Virtuální Privátní Sítě (VPN), šifrovaní přenosů dat, digitální certifikáty, silná (dvoufaktorová) autentizace a řada dalších bezpečnostních řešení a produktů představuje vstupní bránu do světa open computingu a elektronického obchodu tedy činností, jejíchž uvedením v aktivní službu českým společnostem, firmám a logicky i konečným uživatelům se s úspěchem zabýváme již několik let.
Analýzy bezpečnosti IS podle platných standardů
Provádíme analýzy, doporučení a vytváření směrnic pro různé úrovně bezpečnosti a provozování informačních systémů, např. bezpečnostní analýzy pro GDPR, zákon o kybernetické bezpečnosti, pro nasazení infrastruktury PKI a další.
Bezpečnostní politika
Bezpečností IS rozumíme především zajištění důvěrnosti a neporušitelnosti IS a dostupnosti služeb poskytovaných systémem IT. Pro splnění těchto požadavků je třeba, aby systém IT plnil řadu podpůrných služeb, jakou je např. účtovatelnost všech důležitých akcí, aby bylo možné prokázat přístup jednotlivých subjektů ke konkrétním informacím a zdrojům IS.
Míru závažnosti a obsah jednotlivých složek bezpečnosti pro daný IS specifikuje bezpečnostní politika (BP). BP může mít charakter povinných zásad, měnitelných pouze velmi úzkou skupinou lidí (zejména správci), nebo nepovinných zásad, jejichž uplatnění určují vlastníci jednotlivých informačních zdrojů. Výhodou povinných zásad je skutečnost, že lépe chrání před únikem dat, byť i omylem obsluhy.
IS, který splňuje bezpečnostní politiku, nazýváme důvěryhodný systém. Zde je však třeba si uvědomit, že absolutně bezpečný systém nelze vybudovat, např. z důvodu rozdílné legislativy v různých zemích. Hovoříme-li tedy o důvěryhodném systému, máme tím na mysli IS, u kterého je záruka, že plní bezpečnostní politiku vždy pouze v jisté aplikační oblasti. Dále si musíme uvědomit, že absolutní bezpečnost IS můžeme dosáhnout pouze jeho absolutní izolovaností. Z toho vyplývá, že zvolený rozsah bezpečnosti reálně pracujícího systému je vždy kompromisem mezi cenou, kterou jsme ochotni na bezpečnost vynaložit a mírou rizika, kterou jsme ochotni připustit.
Stěžejním aspektem bezpečnosti IS jsou uživatelé, resp. jejich zájem na bezpečnosti IS. Zde je značné riziko porušení zásad BP. Z tohoto důvodu se nelze vyhnout používání takových technik, jako jsou audit, procedury pro detekci poruch, procedury pro obnovu po poruše atd.
Při přípravě BP je třeba vzít v úvahu hodnotu zabezpečovaných aktiv, zranitelnost systému, hrozby, rizika, ceny možných poruch a jejich obnovy, stanovisko organizace k rizikům apod. Je také nezbytně nutné uvážit dostupná protiopatření, jejich efektivnost, cenu a cenu jejich instalace. Každý návrh IS by měl obsahovat i definici bezpečnostní politiky. Formální vypracování BP totiž napomáhá při zavádění norem pro ochranu zdrojů IT, stanovení odpovědnosti za správu toků informací vypracování základních pravidel chování a metodických návodů pro výkon funkcí pro každý subjekt v organizaci.
Účelem BP je prosadit bezpečný, resp. důvěryhodný systém. Důležitou roli hraje zdůraznění úlohy jednotlivce a osobní zodpovědnosti každého zaměstnance organizace zavádějící bezpečný systém IT.
BP musí být formálně dokumentovaná. Jinak by nebylo možné vyhodnotit dosaženou úroveň bezpečnosti po implementaci BP a zavedení BP v organizaci by bylo obtížné.
V souladu se zásadami hierarchické výstavby IS je vhodné, aby systém IT poskytoval pro implementaci BP vrstvy na jisté úrovni architektury a v nižších úrovních architektury vhodnou podporu formou generických služeb plnících funkce pro prosazení bezpečnosti. Pro každý objekt lze udržovat v činnosti mechanismus, který prověřuje přístup jednotlivých subjektů k objektům, ať již byl realizován přímým příkazem nebo zprostředkovaně. Při prověřování přístupu musí být možné příslušný subjekt autentizovat. Má-li subjekt hierarchickou strukturu (uživatel – aplikace – operační systém – HW), může BP požadovat prověřování důvěryhodnosti všech podpůrných systémů.
Testy se zaměří na slabá místa v oblasti připojení do externích sítí, s koncentrací na body, které umožňují přístup hackerům.
Testy se vykonají automatizovaně z Internetu, odhalí slabé místa a konfigurační chyby nejčastěji zneužívané hackery.
Testy ohodnotí silné a slabé stránky hostitelského serveru a ochrany, kterou má poskytovat ochranné zřízení a otestují skutečnou konfiguraci ostatních přístupných interních serverů jako UNIX, Windows NT, za a před tímto zařízením.
Testy se provedou pomocí speciálních testovacích programů jako jsou NESSUS, AFAIK, NetMap, PortMap apod.
Výstupy testů budou obsahovat doporučení pro nápravu daného stavu. Výsledky některých testů mohou být zkreslené, to jest mohou ukazovat mezery, které v daném systému nejsou (ošetření na hlubší úrovni vnoření, na úrovni knihoven apod.)
Externí penetrační testy lze rozdělit do několika technologických celků:
Dodatečné penetrační analýzy slouží na určení zranitelnosti systému hesel, povolení na přístup k souborům, otevřených portů a možných služeb. Zranitelnost vůči známým hackerských technikám jako je např. sniffing, cracking, hijacking a leakage.
Penetrační test může být vykonán bez předcházejícího upozornění personálu zodpovědného za IS, aby se otestovala i jeho připravenost reagovat na možný útok.
Používány mohou být různé způsoby testování nebo i jejich kombinace. e-Business Services je „enterprise solutions partnerem“ společnosti Symantec. Proto můžeme nabídnou i služby dohledového centra Symantec v České republice.
Druhou možností je pravidelné testování, který dnes zajišťujeme jak pro vlastní potřebu tak pro zákazníky uvedené v našich referencích prostřednictvím těchto nástrojů a následujícím způsobem:
Pro scanování sítě budou použity prostředky Nmap, Nessus a některé další. Jako síťové IDS (pokud ho bude možno umístit do vnitřní datové sítě) lze použit snort, také umíme a můžeme použít hybridní IDS prelude.
Demo fungováni Nessusu naleznete na adrese Nessus
Zdůrazňujeme dynamickou povahu testovaní – tj. testujeme způsobem, který je zrovna třeba, zaměřujeme se na aktuální chyby a nespoléháme jen na jeden software.
Postup řešení pravidelných služeb:
Výstupem sledování bude týdenní informace (report – viz příklady v příloze) o zjištěných zranitelnostech jednotlivých serverů (s možností sledovat vývoj v čase), seznam serverů s danou zranitelností a popis zranitelnosti s možnostmi řešení. Tyto reporty bude eBS zasílat zadavateli v elektronické podobě. Typy a způsob provedení reportů bude definitivně určen po dohodě v rámci projednávání smluvních podmínek. V rámci reportů budou posouzeny bezpečnostní díry bude také proveden základní návrh protiopatření. Je si však třeba uvědomit, že neexistuje trvalá záruka bezpečnosti, jediné, co se dá dokázat, je to, že v dané chvíli sytém vykazuje určité bezpečnostní díry s poukazem na jejich nzávažnost, doložit že neexistuje žádná bezpečnostní díra nelze.
Vypracování a dodržování bezpečnostní politiky je poměrně náročný úkol, což je dáno komplexností zpracovávaných zdrojů a především neustálou změnou jejich vlastností a parametrů. Nástroje pro vyhodnocování mají preventivní charakter – umožňují analyzovat rizika a přijímat opatření dříve, než dojde k napadení systému.
Systémy pro detekci průniku slouží ke zjišťování průniku do systémů a počítačových sítí a případnému zásahu proti útočníkům. Jejich význam je často zaměňován s významem firewallů, jejichž úkolem je naopak neoprávněnému průniku zabránit. Rozdíl je vidět i v architektuře obou systémů – zatímco firewall je typicky vstupním bodem do systému, IDS bývá rozmístěn po celé síti a jeho architektura je poněkud složitější.
Vedoucím výrobcem, který integruje obě tyto části detekce do jediného řešení pod názvem RealSecure, je firma Internet Security Systéme (ISS). Využívá tzv. senzorů na úrovni síťové komunikace, operačního systému a serveru k detekci neobvyklé aktivity, na kterou pak reaguje upozorněním správce (mailem, SMS), logováním uvedené aktivity a případně i jejím automatickým blokováním.
Druhy senzorů
je automatizovaný prostředek pro vyhodnocování zranitelnosti a dodržování bezpečnostní politiky počítačových sítí (network-based vulnerability assessment). Zkoumá nastavení síťových služeb, firewallů, web serverů, file serverů, poštovních serverů, směrovačů, RAS serverů, operačních systémů i dalších zařízení a vyhodnocuje slabiny, které mohou být využity pro získání neautorizovaného přístupu. Výsledkem jeho činnosti jsou jednak analýzy a různé typy reportů (technické, manažerské, určení trendů, přehledný inventář síťových komponent) a jednak konkrétní návrh opatření na eliminaci zjištěných slabin.
slouží k vyhodnocování zranitelnosti a dodržování bezpečnostní politiky na koncových systémech (host-based vulnerability assessment). Pomáhá specialistům IT identifikovat slabiny OS, dodává detailní doporučení jak případné slabiny odstranit, automaticky spravuje a implementuje firemní bezpečnostní politiku.
vyhodnocuje zranitelnost a dodržování bezpečnostní politiky databázových systémů. Provádí detailní bezpečnostní analýzu z hlediska autorizace, autentizace a integrity dat, zřizuje bezpečnostní politiku, sleduje potenciální slabiny systémů: slabá hesla, uložené procedury, trojské koně, správu účtů, chybné konfigurace.
Software pro správu detekce průniku může být nahrazen moduly do systémů CA-Unicentr TNG, HP OpenView a Tivoli.
Základní funkce
Příčiny vzniku zranitelných míst
Nástroje k hodnocení zranitelnosti
Nejčastější typy útoků
Doporučení
Bezpečnost informačních systémů
S neustálým rozvojem internetových technologií a mohutných informačních systémů se stále častěji setkáváme s otázkou jejich zabezpečení proti útoku z internetu prolomení systému, úniku informací, jejich následné zneužití, případně zhroucení celého sytému.
Uvědomujeme si, že předejít všem těmto hrozbám znamená patřičně svá data chránit jak proti jednotlivým uživatelům, tak i proti systémových chybám. Abychom docílili maximální možné bezpečnosti dat uložených na našich serverech, využíváme celou řadu specializovaných produktů renomovaných společností.
Bezpečnost je to, co umožňuje většinu moderních technologii uvést do praxe. Firewalls, spojení přes Virtuální Privátní Sítě (VPN), šifrovaní přenosů dat, digitální certifikáty, silná (dvoufaktorová) autentizace a řada dalších bezpečnostních řešení a produktů představuje vstupní bránu do světa open computingu a elektronického obchodu tedy činností, jejíchž uvedením v aktivní službu českým společnostem, firmám a logicky i konečným uživatelům se s úspěchem zabýváme již několik let.
Analýzy bezpečnosti IS podle platných standardů
Provádíme analýzy, doporučení a vytváření směrnic pro různé úrovně bezpečnosti a provozování informačních systémů, např. bezpečnostní analýzy pro GDPR, zákon o kybernetické bezpečnosti, pro nasazení infrastruktury PKI a další.
Bezpečnostní politika
Bezpečností IS rozumíme především zajištění důvěrnosti a neporušitelnosti IS a dostupnosti služeb poskytovaných systémem IT. Pro splnění těchto požadavků je třeba, aby systém IT plnil řadu podpůrných služeb, jakou je např. účtovatelnost všech důležitých akcí, aby bylo možné prokázat přístup jednotlivých subjektů ke konkrétním informacím a zdrojům IS.
Míru závažnosti a obsah jednotlivých složek bezpečnosti pro daný IS specifikuje bezpečnostní politika (BP). BP může mít charakter povinných zásad, měnitelných pouze velmi úzkou skupinou lidí (zejména správci), nebo nepovinných zásad, jejichž uplatnění určují vlastníci jednotlivých informačních zdrojů. Výhodou povinných zásad je skutečnost, že lépe chrání před únikem dat, byť i omylem obsluhy.
IS, který splňuje bezpečnostní politiku, nazýváme důvěryhodný systém. Zde je však třeba si uvědomit, že absolutně bezpečný systém nelze vybudovat, např. z důvodu rozdílné legislativy v různých zemích. Hovoříme-li tedy o důvěryhodném systému, máme tím na mysli IS, u kterého je záruka, že plní bezpečnostní politiku vždy pouze v jisté aplikační oblasti. Dále si musíme uvědomit, že absolutní bezpečnost IS můžeme dosáhnout pouze jeho absolutní izolovaností. Z toho vyplývá, že zvolený rozsah bezpečnosti reálně pracujícího systému je vždy kompromisem mezi cenou, kterou jsme ochotni na bezpečnost vynaložit a mírou rizika, kterou jsme ochotni připustit.
Stěžejním aspektem bezpečnosti IS jsou uživatelé, resp. jejich zájem na bezpečnosti IS. Zde je značné riziko porušení zásad BP. Z tohoto důvodu se nelze vyhnout používání takových technik, jako jsou audit, procedury pro detekci poruch, procedury pro obnovu po poruše atd.
Při přípravě BP je třeba vzít v úvahu hodnotu zabezpečovaných aktiv, zranitelnost systému, hrozby, rizika, ceny možných poruch a jejich obnovy, stanovisko organizace k rizikům apod. Je také nezbytně nutné uvážit dostupná protiopatření, jejich efektivnost, cenu a cenu jejich instalace. Každý návrh IS by měl obsahovat i definici bezpečnostní politiky. Formální vypracování BP totiž napomáhá při zavádění norem pro ochranu zdrojů IT, stanovení odpovědnosti za správu toků informací vypracování základních pravidel chování a metodických návodů pro výkon funkcí pro každý subjekt v organizaci.
Účelem BP je prosadit bezpečný, resp. důvěryhodný systém. Důležitou roli hraje zdůraznění úlohy jednotlivce a osobní zodpovědnosti každého zaměstnance organizace zavádějící bezpečný systém IT.
BP musí být formálně dokumentovaná. Jinak by nebylo možné vyhodnotit dosaženou úroveň bezpečnosti po implementaci BP a zavedení BP v organizaci by bylo obtížné.
V souladu se zásadami hierarchické výstavby IS je vhodné, aby systém IT poskytoval pro implementaci BP vrstvy na jisté úrovni architektury a v nižších úrovních architektury vhodnou podporu formou generických služeb plnících funkce pro prosazení bezpečnosti. Pro každý objekt lze udržovat v činnosti mechanismus, který prověřuje přístup jednotlivých subjektů k objektům, ať již byl realizován přímým příkazem nebo zprostředkovaně. Při prověřování přístupu musí být možné příslušný subjekt autentizovat. Má-li subjekt hierarchickou strukturu (uživatel – aplikace – operační systém – HW), může BP požadovat prověřování důvěryhodnosti všech podpůrných systémů.
Cílem projektu je najít takového dodavatele, který je schopen:
Zpravidla jsou požadavky vymezeny tak, že projekt obsahuje body:
eBS využívá při své činnosti řadu mezinárodně uznávaných norem a doporučení, která jsou odborným způsobem interpretovány na podmínky ČR:
Převzatá norma BS 7799-1:1999 od normalizačního úřadu Velké Británie. Uvedené norma je sbírkou nejlepších praktik v oblasti bezpečnosti bez ohledu na velikost a typ organizace a to ji dává možnost širokého uplatnění jak v komerčních organizacích, tak i státních organizacích.
Slouží pro určení postupu a nutných kroků pro zavedení výše uvedené normy do organizace formou vytvoření systému řízení bezpečnosti informací v organizaci (ISMS). Využití této normy umožòuje prokázat organizaci, že její ISMS byl zaveden systémově správně a tím umožòuje organizaci provést vlastní certifikace podle certifikačního schématu BSI c:cure. Této možnosti využívají hlavně organizace v UK, kde je certifikační schéma akreditované státem.
Slouží jako doplňující metodické vodítko (z důvodu statutu normy pouze jako technické zpráva a nikoliv plnohodnotná norma jakou je například ISO/IEC 17799:2000) při zavádění bezpečnosti organizace pro podporu dalších metodik. Pokrývá fáze od organizace bezpečnosti, až po výběr protiopatření.
Využíváme řadu metodik a nástrojů na analýzu rizik informačních systémů a technologií. Jejich použití se řídí požadavky jednotlivých systémů na bezpečnost, podle které se vybírá konkrétní vhodná metodika:
Tato metodika, původně vypracována pro potřeby britské státní správy, patří mezi nejšíře použitelné metodiky, protože je určena pro všechny fáze životního cyklu systému. Vlastní metodika je široce ve světě využívána a v aktuální verzi (CRAMM 4.0) reflektuje nejnovější trendy v oblasti analýzy a řízení rizik informací.
Je využívána jako alternativa metodiky CRAMM doporučení BSI DISC rozpracované v dokumentech BSI DISC PD 3002 (pro obecnou úroveò analýzy rizik) a BSI DISC PD 3005 (pro detailní úroveò analýzy rizik). Doporučujeme uvedenou metodiku spíše pro menší systémy, protože je spojena hlavně s větším podílem přímé analytické práce, která musí být na rozdíl od metodiky CRAMM analýze věnována, což prodlužuje a tím také prodražuje práce, které jsou podle metodiky prováděny.
Jedná se o aplikaci metodiky německého Institutu pro bezpečnost zpracování informací (GISA), která je určena jako efektivní pomůcka pro zavedení typizovaných technických řešení (IT Baseline Protection Manual). Tomu odpovídá i způsob provedení analýzy rizik, kde metodika provádění analýzy rizik je vhodná pro systémy s nižšími požadavky na bezpečnost. Doporučujeme ji využít jako doplòkovou pro výběr konkrétních technických a technologických opatření.
Návaznost na legislativu
Naše společnost při všech činnostech v rámci projektů BP využívá relevantní platnou legislativu ČR (tj. příslušné zákony, vyhlášky, předpisy, případně normy).
Ve fázi realizace bezpečnostních opatření je zároveň nutno, mimo výše uvedené zákony, brát v úvahu a akceptovat i požadavky zákona č. 106/1999 Sb. o svobodném přístupu k informacím.